Un homenaje a la Selección que nació en Santa Fe y se convirtió en un fenómeno viral
Claudia
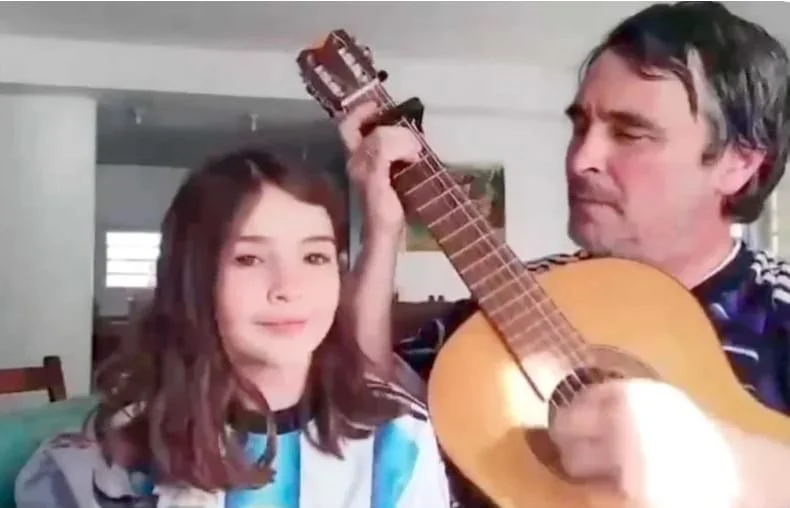
#TENDENCIAS14/07/2026Pedro Saubidet, payador de San Cristóbal, creó junto a su hija una canción dedicada a la Selección
 Giani
Investigadores de ciberseguridad de la firma ESET encontraron un nuevo tipo de ataque informático que está atacando a entidades bancarias. Se lo conoce como Mekotio y es un malware que tiene como objetivo robar información financiera, principalmente credenciales para acceder a cuentas bancarias o robar datos de tarjetas de crédito. Se detectó por primera vez en 2015 y en 2023 continua con una importante actividad en varios países de América latina.
Este programa malicioso pertenece a una familia de virus y malware que tienen la capacidad de realizar distintas acciones que se destacan por suplantar la identidad de bancos mediante ventanas emergentes falsas. De esta manera, realizan el robo de información sensible de las víctimas.
Según la información de los investigadores, en lo que va de 2023 se detectaron más de 70 variantes de este troyano bancario. En América latina, las detecciones muestran que Argentina (52%) es el país con más actividad de este Mekotio, seguido por México (17%), Perú (12%), Chile (10%) y Brasil.
Cómo funciona la estafa bancaria de Mekotio
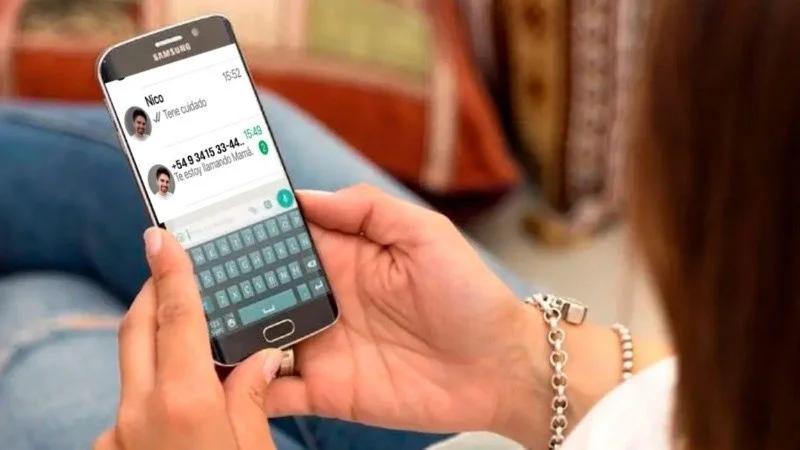
El troyano se suele distribuir a través de mensajes por mail que se hacen por el banco.
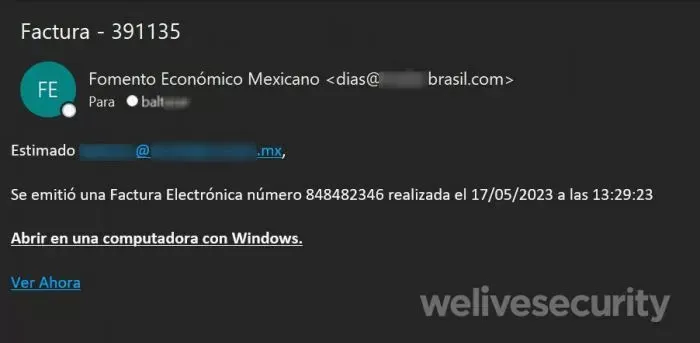
El mensaje incluye un enlace que en caso de hacer clic descarga un archivo comprimido (IDFACT.1684803774.zip) que simula ser una supuesta factura, pero al ser descomprimido se extrae un archivo de instalación de Windows (MSI). Este archivo contiene varios elementos. Entre ellos, un archivo DLL que contiene una variante del malware Mekoti.
“Además de robar información financiera, Mekotio es un troyano que es capaz de realizar otras acciones maliciosas en el equipo comprometido. Por ejemplo, capaz de recopilar información como el sistema operativo que corre en el equipo de la víctima, soluciones antifraude o antimalware instaladas. Además, el malware intenta mantenerse oculto en el equipo infectado utilizando llaves de registro de arranque y ofrece a los atacantes capacidades típicas de backdoor.”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.